
Artikler fra arbejdet
Skrevet af dem der udfører arbejdet, med udgangspunkt i de spørgsmål vi møder hos kunderne og i vores egne projekter.
Hvorfor kører en rig til at knække passwords lokale LLM'er?
Simon fortæller, hvordan Bambino gik fra en rig til at knække passwords til at være PB's lokale LLM-miljø, så vi har bedre kontrol over følsomme oplysninger.

Ti år med hacking og forsvar
Hvor mange veje til privilegeret adgang havde en angriber i 2015, og hvor mange er der i dag?
The first hour
Most organisations survive a crisis. So what does preparedness actually buy you? The difference is never survival. It is the first hour.
Jeg læste ikke en eneste bog i sommer
Kan en organisation tage AI i brug uden at skabe nye sikkerhedsrisici? I sommer holdt jeg op med at læse om AI og begyndte at bygge med det.

Brug for en CISO, men ikke en fuldtidsstilling?
Hvem ejer jeres sikkerhedsstrategi, når ingens jobtitel siger det? En eller to dage om måneden.
Kan vi knække jeres adgangskoder?
Ville jeres adgangskodepolitik holde, hvis nogen faktisk testede den? I én opgave genskabte vi 67,3% af adgangskoderne, på helt almindelige mønstre.
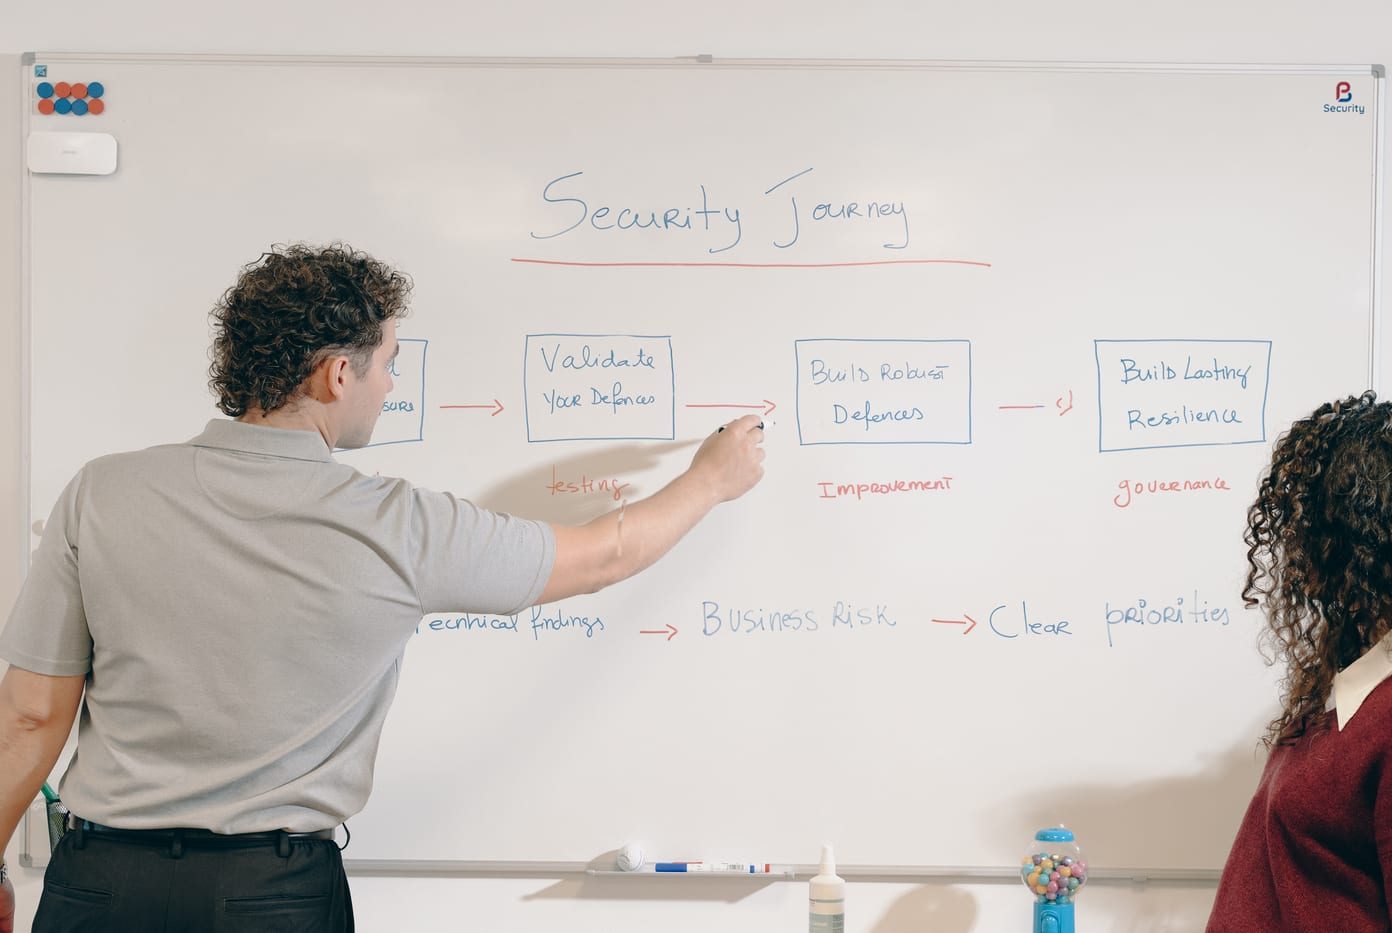
Uafklaret risiko er en transformation, der venter på lov
Hvem i jeres organisation har reelt lov til at rette de risici, I allerede kender? Afstanden mellem at vide og at handle er en ledelsesbeslutning.
Illusionen om modstandskraft
Hvornår har I sidst spurgt, om jeres sikkerhed passer til jeres faktiske risiko? De fleste ledelser bærer mere risiko, end de tror, og kan tåle mindre.
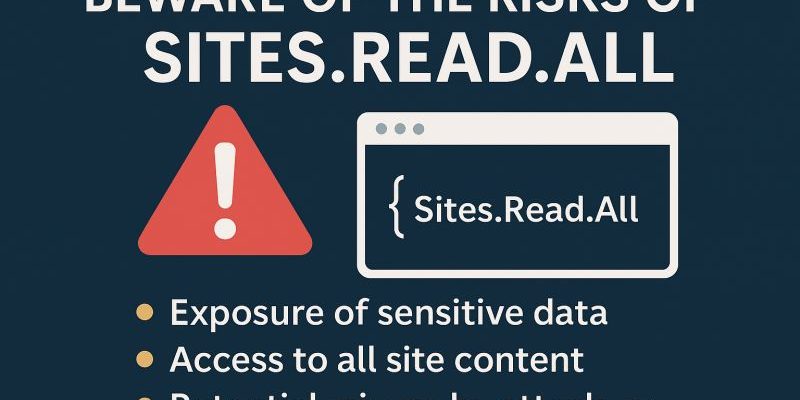
Risikoen ved Sites.Read.All
Hvilke applikationer kan læse alle SharePoint-sites og alle OneDrive-mapper i jeres tenant? Én tilladelse giver adgang til det hele, og den ser rimelig ud.

Assume Breach
Hvis en angriber allerede var inde i aften, hvor langt kunne vedkommende nå, før nogen opdagede det?
En CIS 18-vurdering kan være det vækkeur, I mangler
I har firewalls, politikker, MFA og audits. Ved I, om noget af det holder under et rigtigt angreb? Det er ikke det samme spørgsmål som compliance.
Har I mødt DORA og NIS2?
Ville jeres governance holde til en audit, hvis tilsynet kom i dette kvartal? Det er begyndt nu.
Vores anbefalinger til adgangskoder
Hvilken adgangskodepolitik bør I egentlig køre? Her er de længder, vi anbefaler til brugere, administratorer og servicekonti, og arbejdet ved siden af.
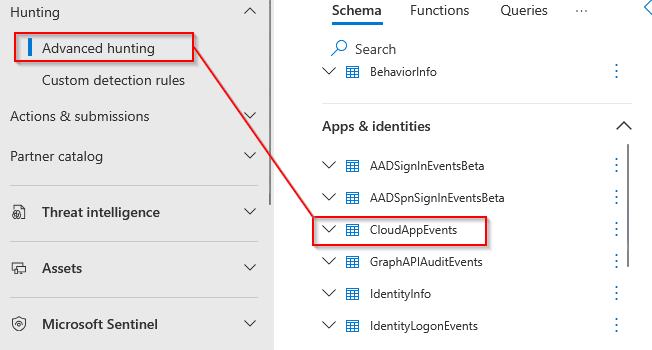
Alarm ved ændrede trusselspolitikker i Exchange Online
Ville I opdage det, hvis nogen svækkede jeres trusselspolitikker i Exchange Online? Loggen findes, men først når I har slået indsamlingen til.
- Hvorfor kører en rig til at knække passwords lokale LLM'er?
- Ti år med hacking og forsvar
- The first hour
- Jeg læste ikke en eneste bog i sommer
- Brug for en CISO, men ikke en fuldtidsstilling?
- Kan vi knække jeres adgangskoder?
- Uafklaret risiko er en transformation, der venter på lov
- Illusionen om modstandskraft
- Risikoen ved Sites.Read.All
- Assume Breach
- En CIS 18-vurdering kan være det vækkeur, I mangler
- Har I mødt DORA og NIS2?
- Vores anbefalinger til adgangskoder
- Alarm ved ændrede trusselspolitikker i Exchange Online