En hånd på et tastatur ved en PB Security-arbejdsplads, med et PB Security-krus ved skærmen
Forside

Fra eksponering til modstandskraft

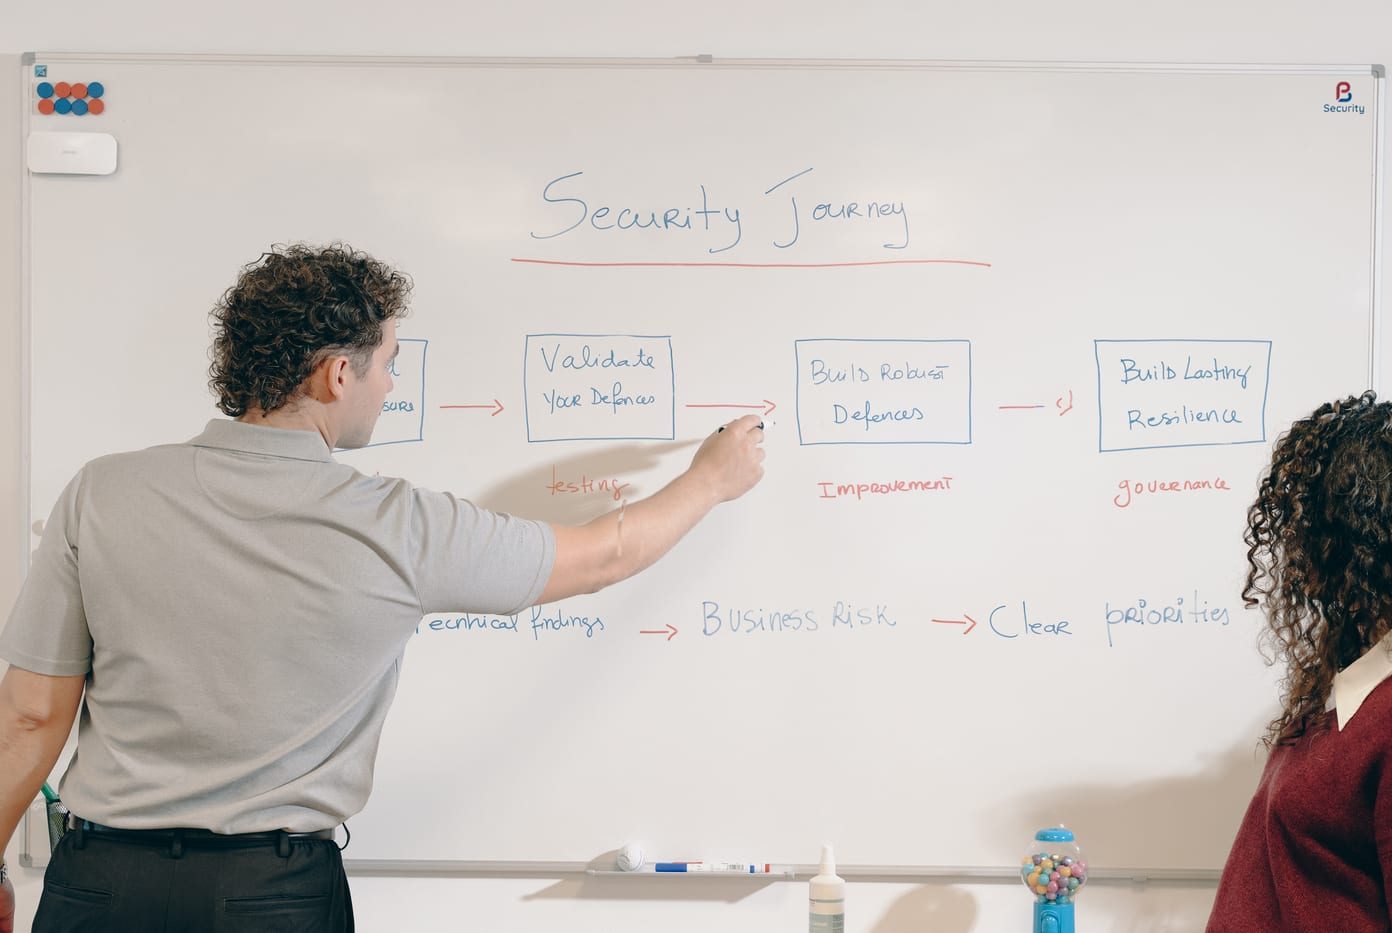
Vi hjælper organisationer med at gøre sikkerhed til beslutninger, der kan handles på, frem for en liste af fund. Vi binder den tekniske detalje sammen med forretningsrisikoen, så de rette mennesker ved hvad der står på spil, og hvad næste skridt er.

Start med jeres spørgsmål

Så hjælper vi jer hen til den rigtige løsning.
Artikel Hvorfor kører en rig til at knække passwords lokale LLM'er? Simon fortæller, hvordan Bambino gik fra en rig til at knække passwords til at være PB's lokale LLM-miljø, så vi har bedre kontrol over følsomme oplysninger. Artikel Ti år med hacking og forsvar Hvor mange veje til privilegeret adgang havde en angriber i 2015, og hvor mange er der i dag? Artikel The first hour Most organisations survive a crisis. So what does preparedness actually buy you? The difference is never survival. It is the first hour. Artikel Jeg læste ikke en eneste bog i sommer Kan en organisation tage AI i brug uden at skabe nye sikkerhedsrisici? I sommer holdt jeg op med at læse om AI og begyndte at bygge med det. Artikel Brug for en CISO, men ikke en fuldtidsstilling? Hvem ejer jeres sikkerhedsstrategi, når ingens jobtitel siger det? En eller to dage om måneden. Artikel Kan vi knække jeres adgangskoder? Ville jeres adgangskodepolitik holde, hvis nogen faktisk testede den? I én opgave genskabte vi 67,3% af adgangskoderne, på helt almindelige mønstre. Artikel Uafklaret risiko er en transformation, der venter på lov Hvem i jeres organisation har reelt lov til at rette de risici, I allerede kender? Afstanden mellem at vide og at handle er en ledelsesbeslutning. Artikel Illusionen om modstandskraft Hvornår har I sidst spurgt, om jeres sikkerhed passer til jeres faktiske risiko? De fleste ledelser bærer mere risiko, end de tror, og kan tåle mindre. Artikel Risikoen ved Sites.Read.All Hvilke applikationer kan læse alle SharePoint-sites og alle OneDrive-mapper i jeres tenant? Én tilladelse giver adgang til det hele, og den ser rimelig ud. Artikel Assume Breach Hvis en angriber allerede var inde i aften, hvor langt kunne vedkommende nå, før nogen opdagede det? Artikel En CIS 18-vurdering kan være det vækkeur, I mangler I har firewalls, politikker, MFA og audits. Ved I, om noget af det holder under et rigtigt angreb? Det er ikke det samme spørgsmål som compliance. Artikel Vores anbefalinger til adgangskoder Hvilken adgangskodepolitik bør I egentlig køre? Her er de længder, vi anbefaler til brugere, administratorer og servicekonti, og arbejdet ved siden af. Artikel Alarm ved ændrede trusselspolitikker i Exchange Online Ville I opdage det, hvis nogen svækkede jeres trusselspolitikker i Exchange Online? Loggen findes, men først når I har slået indsamlingen til.
Ydelse Risikovurdering Find ud af, hvilke risici der reelt truer forretningen, så investeringerne lander der, hvor de gør en forskel. Ydelse Modenhedsvurdering Et klart billede af, hvor jeres sikkerhed står i dag, og en realistisk rækkefølge at forbedre den i. Ydelse Eksponeringsvurdering Se jeres organisation, som en angriber ser den udefra, før angriberen beslutter, at I er umagen værd. Ydelse Vurdering af Active Directory Active Directory afgør, hvem der kan nå hvad. Vi finder de svagheder, der kan gøre én kompromitteret konto til adgang til det hele. Ydelse Vurdering af Microsoft 365 Jeres Microsoft 365-tenant rummer hele arbejdsdagen. Vi tjekker, at konfigurationen faktisk beskytter den, i stedet for at gå ud fra det. Ydelse Sikkerhedsvurdering af AWS Cloud bevæger sig hurtigere end styringen af den. Vi gennemgår, hvad jeres AWS-miljø tillader, og hvad det ikke burde. Ydelse Sikkerhedsvurdering af AI AI er allerede i brug i jeres organisation. Spørgsmålet er hvor, på hvilke data og under hvis kontrol. Ydelse Penetrationstest En liste over sårbarheder fortæller, hvad der kan ske. En test viser, hvad en angriber faktisk kan nå. Ydelse Assume Breach En kompromitteret bærbar er hverdag. Hvad en angriber kan nå derfra, er det spørgsmål, ingen har besvaret. Ydelse Sikkerhed i webapplikationer De applikationer, jeres kunder bruger, er dem, angribere studerer først. Vi tester dem på samme måde. Ydelse Sikkerhedsvurdering af AI-applikationer AI-funktioner åbner veje, som almindelig test ikke leder efter: manipulation af prompts, datalæk og brede integrationer. Ydelse Vurdering af angrebsfladen Hver ny tjeneste er en ny dør. Vi finder dem, der vender mod internettet, også dem ingen husker at have åbnet. Ydelse Phishing-simulering De fleste hændelser begynder med én overbevisende mail. Se, hvordan organisationen reagerer, før den rigtige lander.
Ydelse Sikkerhedshærdning Fund reducerer først risikoen, når de er implementeret. Det er her, miljøet faktisk bliver ændret. Ydelse Hærdning af Active Directory Luk de veje, der fører fra én konto til hele miljøet, uden at forstyrre den daglige drift. Ydelse Tiering af Active Directory Adskil administrativ adgang i lag, så en kompromitteret arbejdsstation ikke bliver til et kompromitteret domæne. Ydelse Hærdning af Microsoft 365 Gør fundene fra vurderingen til en Microsoft 365-konfiguration, der holder, uden at stå i vejen for arbejdet. Ydelse Hærdning af Azure Identiteter, netværk, subscriptions og governance, bragt i tråd med den måde, Azure er tænkt til at blive drevet på. Ydelse Hærdning af servere Servere samler tjenester, undtagelser og indstillinger, som ingen ejer. Vi mindsker det, der er eksponeret, og holder det sådan. Ydelse Hærdning af Windows-arbejdsstationer Den bærbare er der, hvor de fleste indbrud begynder. En konfiguration, der gør det første skridt sværere. Ydelse Hærdning af Mac-arbejdsstationer Jeres Mac'er hører til samme klientmiljø og skal have samme udgangspunkt, konfigureret sådan som Apple forventer. Ydelse Strategisk rådgivning Uafhængig rådgivning om hvad I skal gøre nu, i hvilken rækkefølge og hvorfor. Vi har ikke noget produkt at sælge jer. Ydelse CISO as a Service Sikkerhedsledelse på det niveau I har brug for, uden at I skal bære lønnen til en fuldtidsansat CISO. Ydelse Governance, Risk & Compliance (GRC) Governance, risiko og compliance i én samlet struktur, så beslutninger kan dokumenteres i stedet for at blive diskuteret. Ydelse ISMS Den styring, de politikker og de processer, der gør, at informationssikkerhed håndteres ensartet og ikke fra sag til sag. Ydelse ISO 2700x Fra den første gap-analyse til audit, med et ledelsessystem der er bygget ind i den måde, I allerede arbejder på. Ydelse NIS2 Forstå hvilke forpligtelser der gælder for jer, hvor langt I er fra dem, og hvad I skal gøre først. Ydelse Forretningskontinuitet Vid hvilke processer der ikke må gå i stå, hvad de afhænger af, og hvordan organisationen får dem op at køre igen. Ydelse Assisterede audits Forberedelse, dokumentation og opfølgning, så auditten måler jeres sikkerhed og ikke jeres papirarbejde. Ydelse Sikkerhedstræning og workshops Træning bygget på virkelige hændelser og jeres eget miljø, så medarbejderne genkender det, de sandsynligvis vil møde.
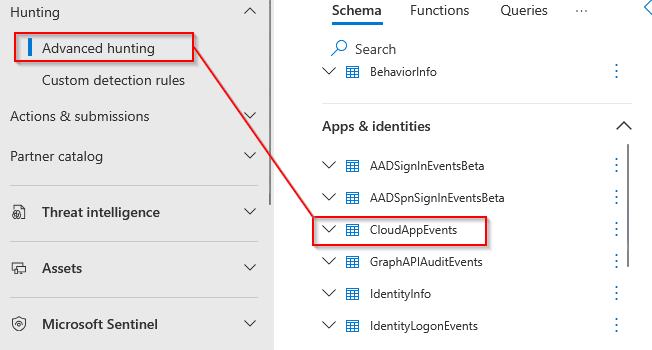
Nyhed PB Security at BSides Copenhagen 2026 Join us at BSides Copenhagen on 14 November, where our Technology Lead, Slavi Parpulev, will share a real-world case on Detection as Code. Nyhed Vores team vokser Company Day samlede PB Security-teamet og gav os chancen for at byde velkommen til vores nye Marketing Specialist. Nyhed Jonathan er blevet en del af teamet Hvem er kommet ind i vores offensive team som Senior Security Advisor? Jonathan, med fire års praktisk sikkerhedsarbejde. Nyhed Vores nye website er i luften Leder I efter et første skridt uden at vide, hvad det hedder? Det nye site starter med jeres spørgsmål, ikke vores ydelsesliste. Nyhed PB Security er nu godkendt SKI-leverandør Kan en offentlig myndighed købe vores ydelser gennem SKI's rammeaftaler? Nu kan den. Nyhed Egne detektionsregler til Microsoft Defender XDR Opdager jeres Defender-opsætning det, I allerede betaler for, at den skal opdage? Nyhed BSides København på lørdag Skal I til BSides København på lørdag? Kom forbi og sig hej, teamet fra PB Security er der. Artikel Har I mødt DORA og NIS2? Ville jeres governance holde til en audit, hvis tilsynet kom i dette kvartal? Det er begyndt nu. Nyhed Advarsel: PDF Editor.exe ser kompromitteret ud Er PDF Editor.exe installeret nogen steder i jeres miljø? Her er de indikatorer, I skal søge efter. Nyhed Vores nye password cracker er snart i drift Er jeres adgangskoder stærke nok til at modstå hardware bygget til at knække dem? Snart kan vi svare.
Hvad kunderne siger

Har du brug for hjælp, er vi her.

Fortæl os hvor I er, så hjælper vi med at finde næste skridt sammen.

Tal med os