Risikoen ved Sites.Read.All
Hvilke applikationer kan læse alle SharePoint-sites og alle OneDrive-mapper i jeres tenant? Én tilladelse giver adgang til det hele, og den ser rimelig ud.
 Slavi ParpulevTechnology Lead
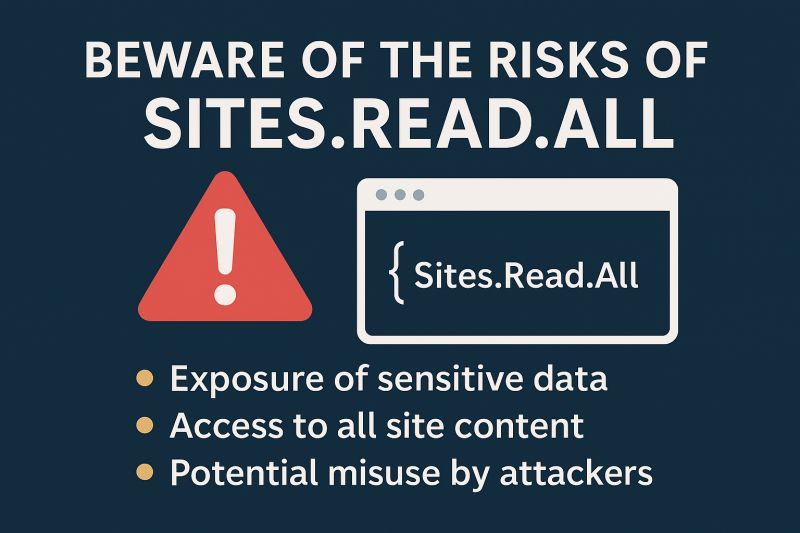
Vidste I, at Sites.Read.All giver adgang til ALLE SharePoint-sites og ALLE personlige OneDrive-mapper?
Identiteter med for mange rettigheder er en af de største skjulte sikkerhedstrusler i cloudmiljøer. Det ord, der bærer den sætning, er skjulte. Intet går i stykker, ingen alarm går i gang, og tilladelsen ser rimelig ud i samtykkedialogen. Det er jo bare en læsetilladelse.
Når roller i Entra ID, app-tilladelser og tildelinger i Azure RBAC ikke bliver vurderet jævnligt, står organisationer over for risici som:
- Rettighedseskalering, som ingen opdager
- Større skadesradius ved et brud
- Manglende overblik
- Compliance-eksponering
Et 360-graders overblik over, hvem der kan hvad
Hos PB Security har vi udviklet værktøjer, der giver en komplet 360-graders vurdering af rettigheder på tværs af hele Azure, både Entra ID og RBAC. En vurdering af rettigheder i Entra ID og Azure RBAC gennemgår:
- Brugere og administratorer med for mange rettigheder
- Enterprise Applications med for vidtgående tilladelser
- Managed identities med unødvendig Contributor- eller Owner-adgang
- Ubrugte eller forældede service principals
- Brugerdefinerede roller, der giver mere magt end tiltænkt
- Skjulte rettigheder, der nedarves gennem indlejrede grupper
Det sidste punkt er det, der plejer at overraske folk. En gruppe, der ligger inde i en anden gruppe, arver det, den ydre gruppe har, og vejen fra en bruger til en tilladelse kan være flere led lang. Ingen har givet tilladelsen bevidst, og ingen kan se den ved at kigge på brugeren.
I får et klart overblik, som I kan handle på, over præcis hvem der kan hvad i jeres tenant.
Løft sikkerheden i jeres cloud med PB Security, hvor tryghed, kontrol og ekspertise er standard.