En CIS 18-vurdering kan være det vækkeur, I mangler
I har firewalls, politikker, MFA og audits. Ved I, om noget af det holder under et rigtigt angreb? Det er ikke det samme spørgsmål som compliance.
 Allan BjerreGRC Lead
Har jeres virksomhed en blanding af tekniske kontroller og ledelsesprocesser? Firewalls, politikker, MFA, risikovurderinger, audits? Alt det har værdi. Men den ubehagelige sandhed er, at I skal sikre jer, at det virker under et rigtigt angreb.
Det er her, en vurdering der vægter både teknik og GRC, bliver nyttig.
Hvad er CIS 18?
CIS 18 er et framework, i dag i version 8, og det bygger på en enkel idé: hold op med at gætte på, hvor sikre I er, og begynd at teste det.
- Det er ikke en teknisk øvelse, hvor nogen kører et værktøj og afleverer resultatet
- Det er ikke slides til ledelsen, og det er ikke compliance-teater
CIS 18 ligger i midten, hvor realistisk sikkerhed møder praktiske beslutninger.
Hvad vi ser, når vi gennemfører dem
Når vi gennemfører CIS 18-vurderinger hos kunder, går et mønster igen.

Vi finder tekniske huller, som politikker aldrig afslører. En gammel rettighed, en fejlkonfiguration eller en service, som ingen har rørt i årevis.
Der er ledelseskontroller, der virker i teorien, men ikke i praksis. Beredskabsplaner, som ingen har testet. Procedurer, der ikke passer til virkeligheden. Værktøjer, som ingen holder øje med.
Og der er leverandører, der gør et godt stykke arbejde, som af den ene eller anden grund ikke passer til jeres risikovillighed, eller til det, I troede, I havde købt.
Sådan griber vi det an
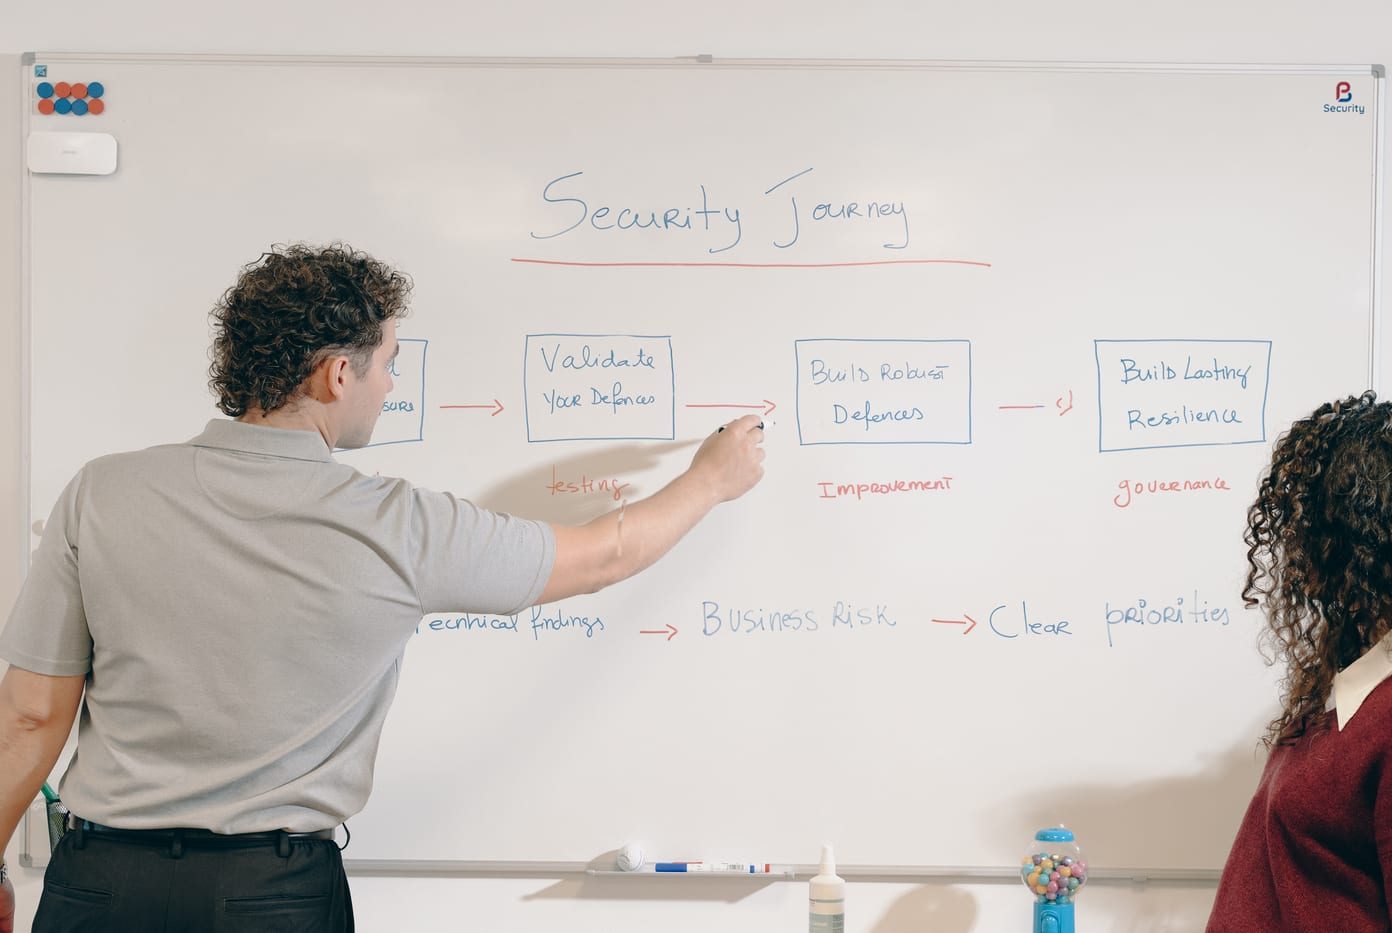
PB Securitys tilgang til CIS 18 er enkel og afbalanceret.
- Først et scoping-møde, så vi forstår jeres miljø
- Derefter et interview, der vurderer jeres modenhed, en verifikation af jeres eksisterende kontroller og en reel test af jeres tekniske opsætning, hvor vi forsøger at kompromittere jer
- Til sidst en gennemgang for ledelsen og en teknisk gennemgang for jeres IT-team. Vores rapportering giver et klart overblik over de punkter, I skal handle på
Har I brug for hjælp til at lægge en plan for udbedring, eller til at løse selve problemerne, kan PB Security også hjælpe dér.
Hvem bør overveje en?
Det er et fornuftigt skridt, hvis I:
- Er usikre på, hvor I står sikkerhedsmæssigt i dag
- Er afhængige af cloud eller hybride opsætninger
- Skal validere nylige investeringer i sikkerhed
- Forbereder jer på NIS2 eller andre krav fra kunder
Grundlæggende: er I afhængige af sikkerhedskontroller, bør I teste dem.
En sidste tanke
CIS 18 er værdifuldt, fordi det er afbalanceret. Det drukner ikke i teknisk støj, og det glider ikke ud i ledelsesfloskler.
Det er en mulighed for at se jeres sikkerhed, som en angriber ville se den, og for at forbedre den med udgangspunkt i at beskytte det, der faktisk betyder noget.