Brug for en CISO, men ikke en fuldtidsstilling?
Hvem ejer jeres sikkerhedsstrategi, når ingens jobtitel siger det? En eller to dage om måneden.
Hos PB Security tilbyder vi vCISO som et fast forløb, typisk 1-2 dage om måneden, hvor I får en dedikeret sikkerhedsekspert, der bliver sat ind i jeres organisation og arbejder tæt sammen med ledelse og IT.
Vi starter med et aftalt udgangspunkt og udvider omfanget over tid, efterhånden som jeres behov ændrer sig.
Eksempler på opgaver, vi løser som en del af forløbet:
- Udvikling og vedligehold af en strategi for informationssikkerhed
- Risikovurderinger og opfølgning på sikkerhedshændelser
- Gennemgang og opdatering af politikker og procedurer
- Tilsyn med databehandlere og tredjepartsleverandører
- Planlægning af og opfølgning på test af forretningskontinuitet
- Forberedelse til og håndtering af audits
- Awareness-træning af medarbejdere
- Rapportering til ledelse og bestyrelse
Vores vCISO-ydelse rækker ud over GRC.
Vi kan understøtte jeres sikkerhedsstrategi med avancerede tekniske kompetencer, herunder sikker konfiguration af on-premises- og cloudmiljøer og vores Assume Breach-ydelse, der tester organisationens evne til at opdage og reagere på en angriber, som allerede er inde i miljøet.
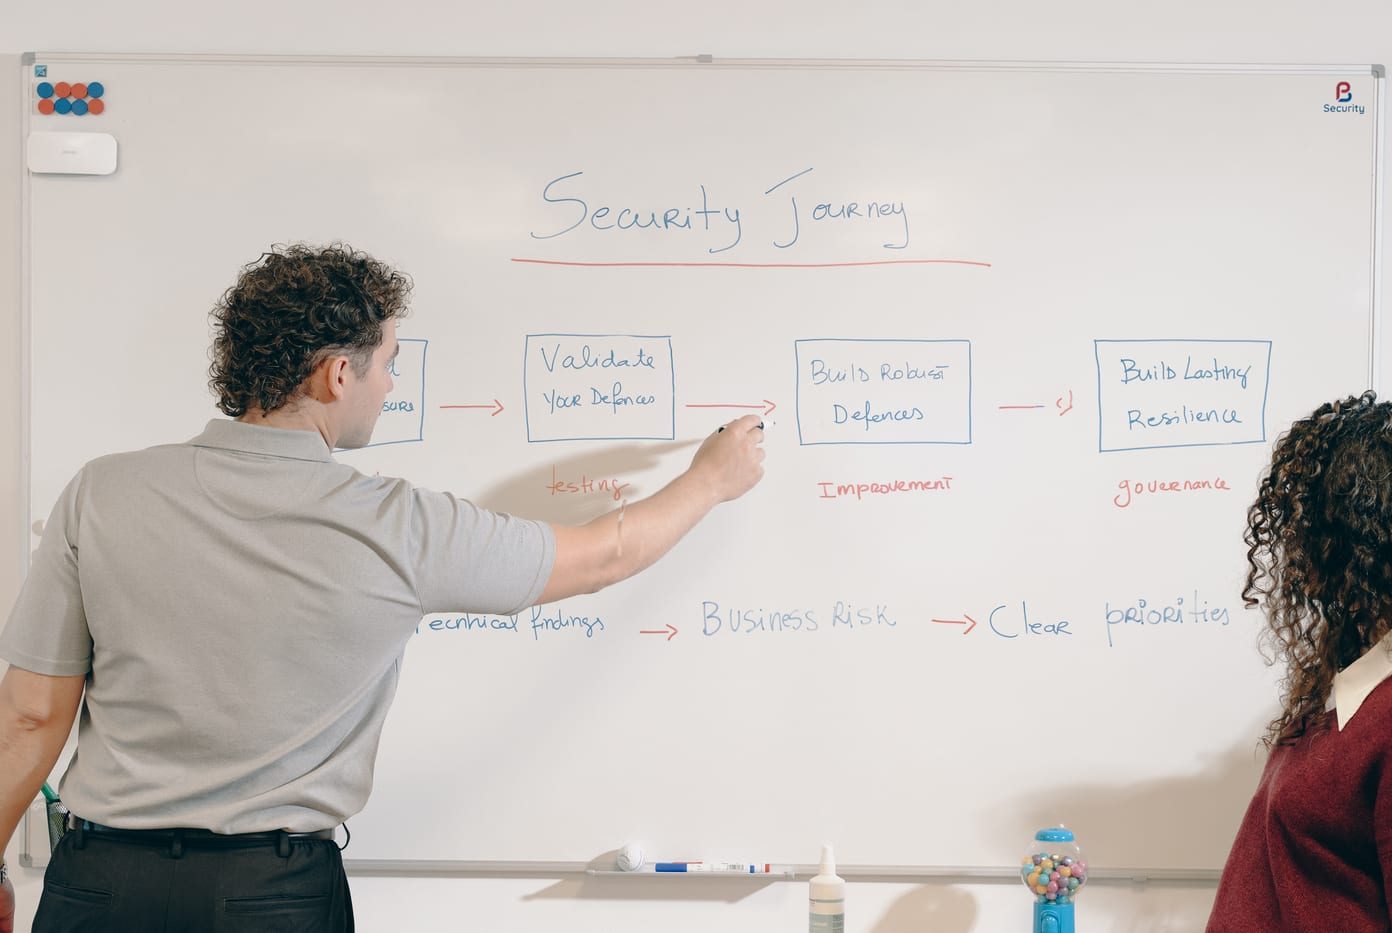
Modellen passer godt til mellemstore organisationer, der har et reelt sikkerhedsbehov, men ikke grundlag for en fuldtids-CISO, uanset om I arbejder hen mod NIS2, ISO 27001 eller vil bygge reel modstandskraft.
Vil I vide mere? Kontakt os, så tager vi en uformel snak om, hvad der giver mening for jeres organisation.